Hasta 2024, la conversación sobre IA en una empresa arrancaba con "probalo". En 2026 arranca con "mostrame el DPA, el SOC 2 y la política de no entrenamiento". El CIO o el CISO se sumaron a la mesa, y la decisión de qué IA desplegar dejó de ser una elección de producto: es una decisión de compliance.
Este artículo compara a los dos players que se pelean el mercado enterprise serio: Claude Enterprise (Anthropic) y Gemini for Workspace (Google). No miramos calidad del modelo ni features del producto —eso lo cubro en Projects vs Gems—. Acá miramos únicamente lo que un auditor externo evalúa.
La decisión de qué IA enterprise desplegar dejó de ser de producto y pasó a ser de compliance. Lo que tu CISO o auditor externo va a pedir antes que cualquier benchmark: SOC 2 Type II, ISO 27001, ISO 42001, política de no-entrenamiento con tus datos, residencia de datos y DPA firmable. Claude Enterprise (Anthropic) y Gemini for Workspace (Google) tienen ambos lo básico, pero con diferencias clave.
Por qué importa ahora: en 2026 el lock para implementar IA en una empresa mediana no es técnico, es legal. Sin SOC 2 + DPA + cláusula de no-entrenamiento, no pasás el filtro de un cliente enterprise (BBVA, Coca-Cola, cualquier multinacional). La conversación arranca con esos papeles, no con calidad del modelo.
Antes de firmar: pedí el DPA actualizado, validá la cláusula de no-entrenamiento (debe decir “we do not train on your data” sin ambigüedad), confirmá residencia de datos (US o EU según jurisdicción) y revisá el listado de subprocesadores. Para empresas reguladas (salud, finanzas), las preguntas extra son HIPAA + BAA en US y cumplimiento Ley 25.326 en Argentina.
“En IA corporativa, la seguridad no es el 10% más caro de la decisión. Es el 100% del GO / NO-GO.”
Las 5 dimensiones que importan (y en qué orden).
Cualquier evaluación seria de IA enterprise se reduce a 5 preguntas, todas relacionadas con Privacidad Enterprise. Si el proveedor no las responde con documentación pública, no califica.
- Certificaciones externas. SOC 2 Type II vigente, ISO 27001 y, si aplica, ISO 42001 (gestión de IA), HIPAA, PCI-DSS.
- Política de entrenamiento con datos del cliente. ¿Se usan o no tus inputs y outputs para entrenar modelos? ¿El opt-out es default o hay que activarlo?
- Residencia de datos. Dónde se procesan y almacenan físicamente los datos. Relevante para GDPR, LGPD y requisitos de banca/salud.
- Controles administrativos. SSO/SAML, SCIM, DLP, audit logs, retention policies, gestión por unidad organizacional.
- Contratos (MSA, DPA, BAA). Master Service Agreement, Data Processing Addendum para GDPR, Business Associate Agreement para HIPAA.
Claude Enterprise: cómo lo audita Anthropic.
Anthropic construyó la marca "AI safety lab". Desde el modelo base hasta la política comercial, la narrativa de seguridad es diferencial. En términos verificables:
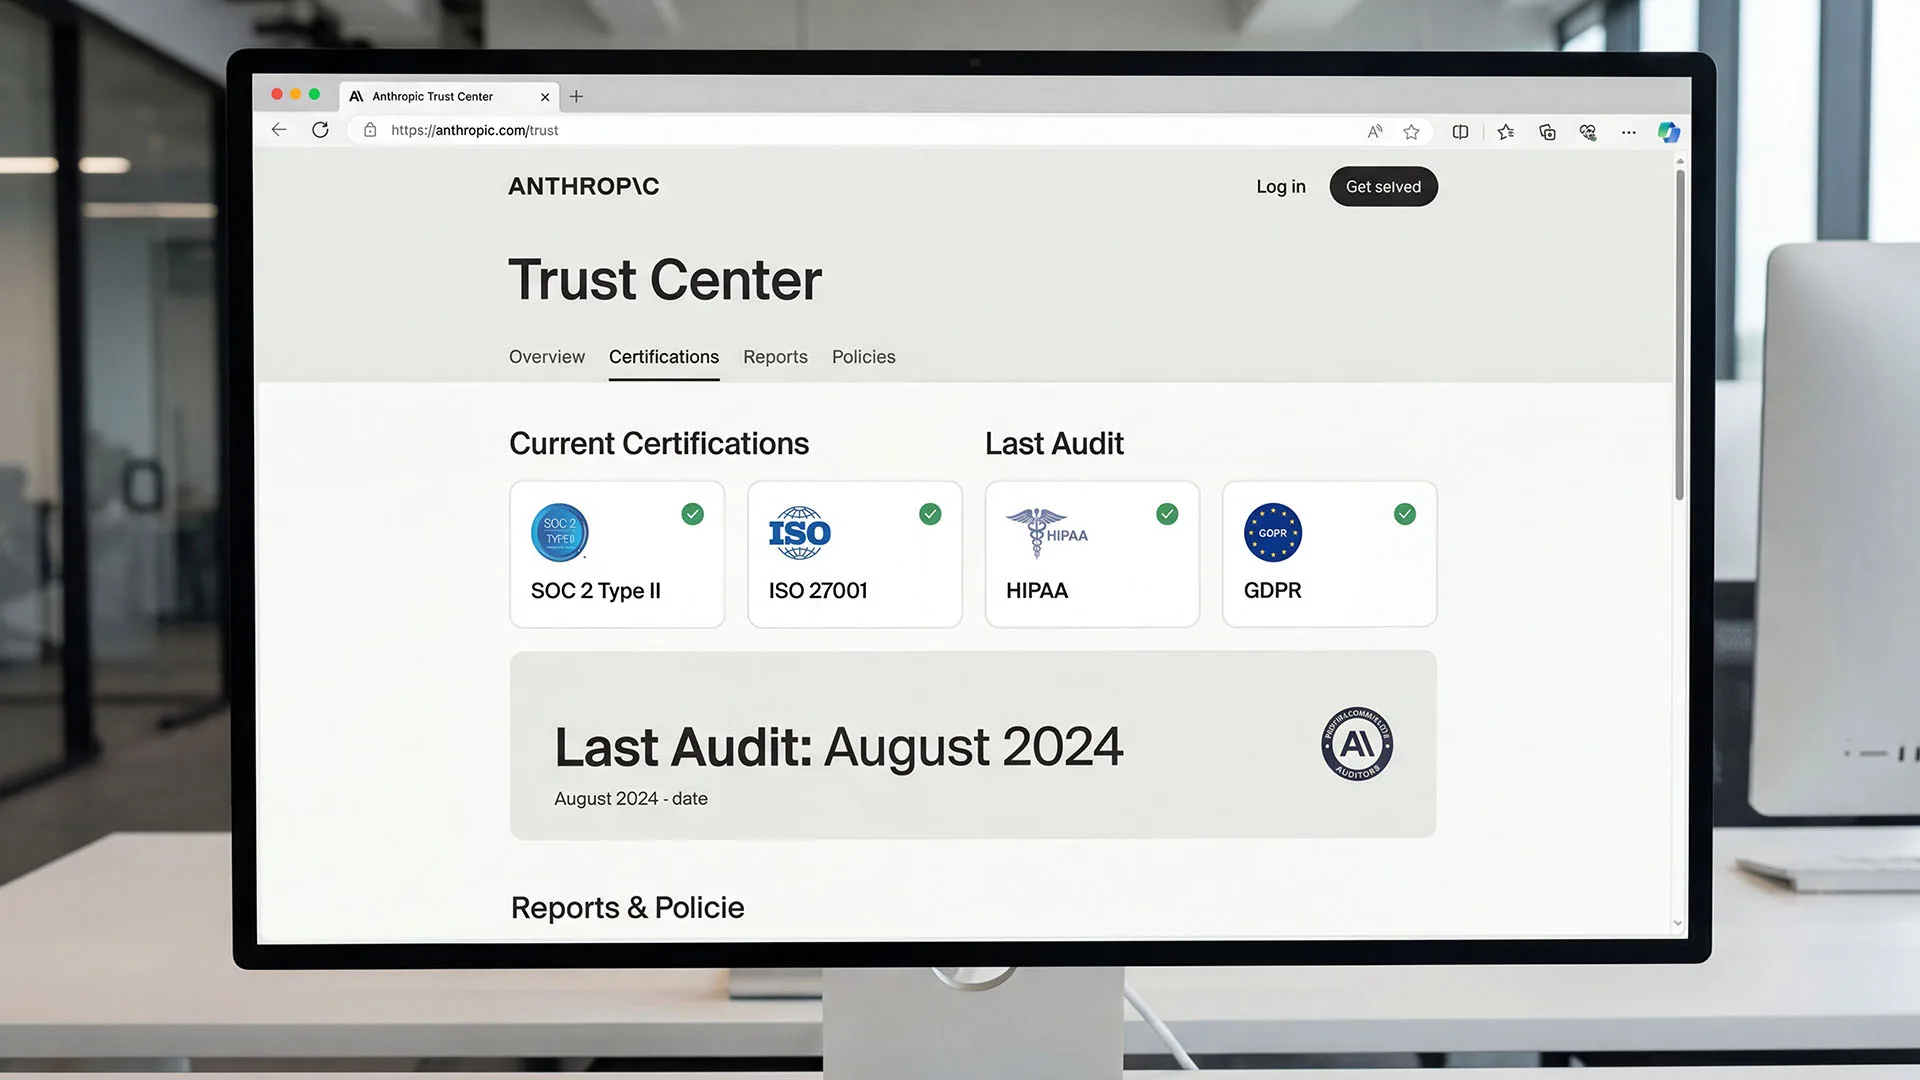
SOC 2 Type II · ISO 27001 · ISO 42001
Certificado en los tres frameworks, con ISO 42001 (gestión de sistemas de IA) como diferenciador frente a otros proveedores que aún no la tienen. HIPAA disponible bajo BAA en planes Enterprise.
No entrenamiento por default
En Team, Enterprise y API, los datos de clientes no se usan para entrenar modelos base ni para fine-tuning. El opt-out es default, no hay que activarlo.
SSO/SAML, SCIM y audit logs
Claude Enterprise incluye gestión centralizada con autenticación SSO, aprovisionamiento SCIM, logs de auditoría exportables y políticas de retención configurables.
DPA + BAA disponibles
Anthropic firma Data Processing Addendum (GDPR) y, para planes Enterprise con HIPAA activo, Business Associate Agreement. Incluye cláusulas específicas para datos de salud.
Gemini for Workspace: cómo lo audita Google.
Gemini no es un producto aislado: hereda toda la arquitectura de seguridad de Google Cloud, que es probablemente la infraestructura mejor auditada del mundo fuera de gobiernos. Eso le da ventaja en amplitud de certificaciones y en granularidad administrativa.
SOC 1/2/3 · ISO 27001/17/18/701 · PCI · HIPAA
Gemini for Workspace hereda la pila de certificaciones de Google Cloud: el set más amplio de la industria. HIPAA disponible activando Business Associate Agreement a nivel dominio.
No entrenan con Workspace
Google explicita que los datos procesados por Gemini dentro de Workspace no se usan para entrenar modelos generales. Aplica a Gmail, Docs, Drive, Sheets y resto del stack.
Admin Console granular
Control por unidad organizacional, DLP nativo (Google Workspace DLP), Vault para e-discovery, Context-Aware Access y alertas de seguridad centralizadas.
DPA estándar, BAA opcional
DPA de Google Cloud cubre GDPR y LGPD de base. BAA para HIPAA se activa desde Admin Console con los add-ons correspondientes.
Actualización del 18 de septiembre de 2026: Google empezó a desplegar el 14 de septiembre las sharing boundaries para Drive: reglas de protección de datos que combinan en una sola política la sensibilidad del archivo (etiquetas de clasificación o condiciones de DLP) con la audiencia permitida (unidades organizacionales, grupos o dominios). Hasta ahora eso se administraba por separado, con trust rules por un lado y DLP por el otro. El admin puede bloquear el compartido con cualquier usuario externo, permitirlo solo con destinatarios de confianza o bloquearlo con destinatarios puntuales (por ejemplo, un proveedor). No viene activado: se configura desde la Admin Console. El despliegue es gradual, de hasta 15 días, tanto en dominios Rapid Release como Scheduled Release, y está disponible solo en Enterprise Standard y Plus, Enterprise Essentials, Education Fundamentals, Standard y Plus, y Frontline Standard y Plus. Los planes Business (Starter, Standard y Plus), los más comunes en una pyme, no figuran en la lista. Es un control de Drive, no de Gemini, pero acota hacia dónde puede salir un archivo sensible. Fuente: Google Workspace Updates.
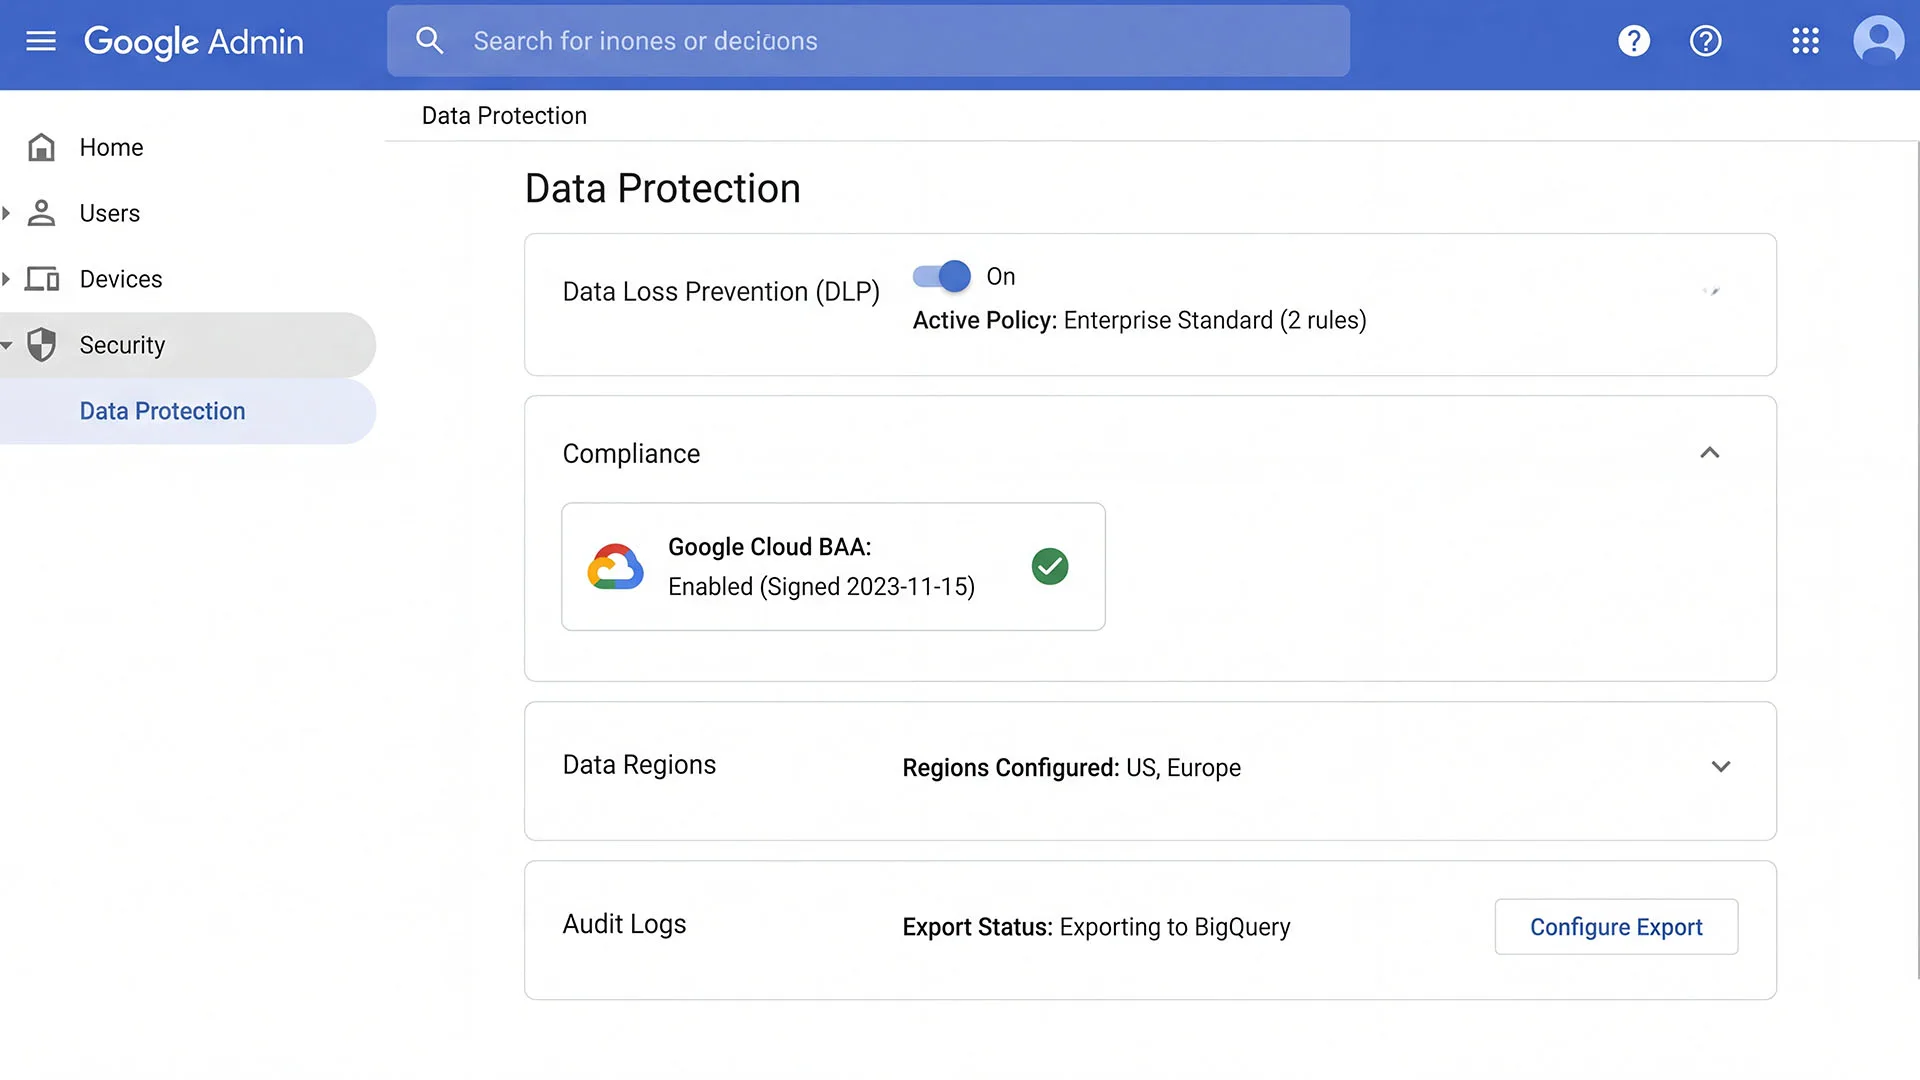
Tabla comparativa para llevar al comité de seguridad.
| Control | Claude Enterprise | Gemini for Workspace |
|---|---|---|
| SOC 2 Type II | Sí | Sí (SOC 1/2/3) |
| ISO 27001 | Sí | Sí (+ 27017, 27018, 27701) |
| ISO 42001 (gestión IA) | Sí | Sí (desde fines de 2024) |
| HIPAA (BAA) | Sí en Enterprise | Sí con activación Workspace |
| GDPR (DPA) | Sí | Sí |
| PCI-DSS | Parcial / no primario | Sí (Google Cloud) |
| No entrenamiento default | Sí (Team/Ent./API) | Sí en Workspace |
| SSO/SAML + SCIM | Sí en Enterprise | Sí (Google Identity) |
| DLP nativo | Guardrails vía prompt + API | Sí (Workspace DLP; en Drive, reglas que cruzan sensibilidad y audiencia desde sep-2026, solo ediciones Enterprise, Education y Frontline) |
| Audit logs | Exportables | Centralizados (Admin + Vault) |
| Residencia de datos | EE.UU. default / UE bajo contrato | Configurable (EE.UU., UE, multi) |
| Acceso privilegiado del proveedor | Auditado y documentado | Access Transparency disponible |
Lectura rápida de la tabla: en amplitud de certificaciones y en granularidad administrativa, gana Gemini for Workspace porque hereda la pila completa de Google Cloud. En certificaciones específicas de IA y en política de datos como diferenciador, gana Claude Enterprise. Los dos son aceptables para una empresa mediana con requisitos estándar.
Residencia de datos y soberanía (Argentina/LATAM).
La mayoría de empresas argentinas no tienen requisitos estrictos de soberanía local: la Ley 25.326 permite transferencia internacional siempre que haya cláusulas contractuales adecuadas, que ambos proveedores incluyen en su DPA. Los casos donde sí hay que mirar con lupa son:
- Bancos, fintechs y aseguradoras. BCRA exige controles de tercerización y, en algunos casos, residencia regional. Verificar con compliance interno.
- Empresas con clientes UE/Brasil. GDPR y LGPD exigen DPA firmado, lo cual ambos proveedores ofrecen de forma estándar.
- Salud y educación con datos de menores. Requiere DPA + a veces BAA + políticas internas de retención más cortas.
- Sector público. Algunos organismos exigen residencia nacional o regional; en ese caso, conviene evaluar Vertex AI privado —hoy Gemini Enterprise Agent Platform— o deployment dedicado.
Para los casos donde el dato no puede salir de la red, Claude suma una capa que Gemini no expone del mismo modo: sandboxes self-hosted y MCP tunnels. Cómo funcionan y cuándo justifican el esfuerzo lo detallo en la guía de soberanía de datos con Claude en LATAM.
Compliance por industria: qué exige cada sector.
El riesgo real de un deploy no está en el modelo, está en el tipo de datos que van a tocar el modelo. Así recomiendo evaluar:
- Legal y estudios jurídicos: confidencialidad de cliente. Política de no entrenamiento es no-negociable. Claude Enterprise suma cláusulas específicas de secreto profesional (ambos proveedores ya certifican ISO 42001, así que ese punto dejó de ser diferencial).
- Salud y laboratorios: HIPAA si hay datos de pacientes US. Ambos proveedores habilitan BAA, pero hay que activarlo antes de cargar información.
- Finanzas / bancos / fintechs: BCRA, PCI-DSS (si tocan tarjetas), ISO 27001. Gemini for Workspace tiene ventaja por heredar PCI-DSS de Google Cloud.
- eCommerce y retail: PCI-DSS (checkout), datos de clientes bajo Ley 25.326. Ambos proveedores cubren el baseline.
- Educación y ONGs: foco en datos de menores y en costos. Gemini dentro de Workspace for Education tiene ventaja operativa.
Checklist de 10 preguntas antes de desplegar.
Antes de firmar un contrato con cualquier proveedor de IA, respondete estas diez. Si no tenés respuesta a una, no avances:
- ¿Tengo la certificación SOC 2 Type II del proveedor con fecha vigente?
- ¿Firmé el DPA antes de cargar datos personales?
- ¿El plan contratado tiene política de no entrenamiento por default (no opt-out)?
- ¿Sé en qué región se procesan mis datos y tengo contrato que lo fija?
- ¿Activé SSO/SAML + SCIM para que el offboarding sea automático?
- ¿Tengo audit logs exportables y política de retención definida?
- ¿Documenté internamente qué información puede y qué no puede ir a un Project, un Gem o una skill?
- ¿Necesito BAA para HIPAA o cláusula específica por industria? ¿Está activo?
- ¿Tengo DLP activo para prevenir leaks desde la interfaz?
- ¿Mi política de uso interno está aprobada por compliance/ legal/IT?
Conclusión: ninguno es "el más seguro" en absoluto.
Para una empresa mediana argentina con operación regular, los dos cumplen el baseline que pide cualquier auditor serio. La decisión de fondo no pasa por seguridad: pasa por el stack operativo, el tipo de tarea y la adopción del equipo. Si tu empresa está en Google Workspace, Gemini for Workspace gana por integración y granularidad administrativa. Si tu empresa no está en Workspace, Claude Enterprise rinde por calidad del modelo y por las certificaciones específicas de IA.
Lo que no es negociable es el proceso: firmar DPA, activar opt-out, documentar política de uso interno y hacer un piloto controlado antes de desplegar a toda la empresa. Sin esa política, lo que aparece es Shadow AI — empleados pegando datos sensibles en herramientas que vos no controlás. Si querés que ese proceso lo llevemos juntos para tu empresa, agendemos una sesión estratégica y armamos el plan de adopción con compliance incluido.
Última actualización: · Versión 1.1
Preguntas frecuentes.
Ninguno es categóricamente más seguro: los dos cumplen los frameworks que busca un CIO/CISO serio (SOC 2 Type II, ISO 27001, GDPR). Claude agrega ISO 42001 (gestión de IA) y HIPAA bajo BAA en Enterprise. Gemini, al vivir dentro de Workspace, hereda toda la infraestructura de seguridad de Google Cloud (SOC 1/2/3, ISO 27017, 27018, 27701, HIPAA opcional) y también certificó ISO 42001 para Workspace y la app Gemini desde fines de 2024. La diferencia práctica está en qué tan granular es la administración (Google gana acá) y qué tan granular es el control por Project (Claude gana acá).
No por default. Claude Team, Enterprise y API tienen política de no entrenamiento con datos de clientes como configuración default. Tampoco se usan para fine-tuning de modelos base. La excepción es si un usuario final marca feedback explícitamente como ‘compartir con Anthropic’ desde la interfaz, lo cual se puede deshabilitar a nivel workspace. En planes consumer (Free y Pro individuales) los controles son distintos; para uso corporativo serio siempre hay que estar en Team/Enterprise/API.
Sí. Google ofrece Data Processing Addendum (DPA) que cubre GDPR para clientes de Workspace, y adherencia a LGPD para operaciones en Brasil. Gemini for Workspace hereda esos acuerdos. Los datos procesados dentro de Workspace no se usan para entrenar modelos generales de Google. Si tu empresa tiene usuarios en la UE o en Brasil, firmar el DPA es parte del onboarding estándar con Google.
HIPAA es regulación de Estados Unidos y aplica si tu empresa procesa datos de salud de residentes estadounidenses (prestadores argentinos con pacientes en EE.UU., laboratorios con clientes americanos, telemedicina trans-fronteriza). En ese caso, tenés que firmar un BAA con Anthropic (Claude Enterprise) o con Google (Workspace con HIPAA habilitado). En una operación 100% argentina, lo que aplica es la Ley 25.326 de Protección de Datos Personales. Tener HIPAA disponible igual suma como signal de madurez del proveedor.
Claude procesa por default en regiones de Estados Unidos. Para clientes Enterprise hay opción de procesamiento en la UE y otras regiones según contrato. Gemini for Workspace hereda la residencia de datos de tu cuenta Workspace, que se puede configurar para almacenar datos en regiones específicas (EE.UU., Europa, multi-región) desde el Admin Console. Si tu empresa tiene requerimientos estrictos de soberanía de datos, lo relevamos en el diagnóstico y elegimos el proveedor y la región en consecuencia.
Anthropic subió su propio nivel de riesgo y a OpenAI le repartieron el equipo de riesgos catastróficos: qué proveedor de IA elegís para tu empresa
14 min de lectura
Meta Muse Code vs Claude Code: precio, privacidad y qué conviene si ya capacitaste en Claude
8 min de lectura